أمان بياناتك مع أدوات الذكاء الاصطناعي: 7 قواعد بعد تسريب 180 ألف اجتماع
By adawatly · 8/16/2026
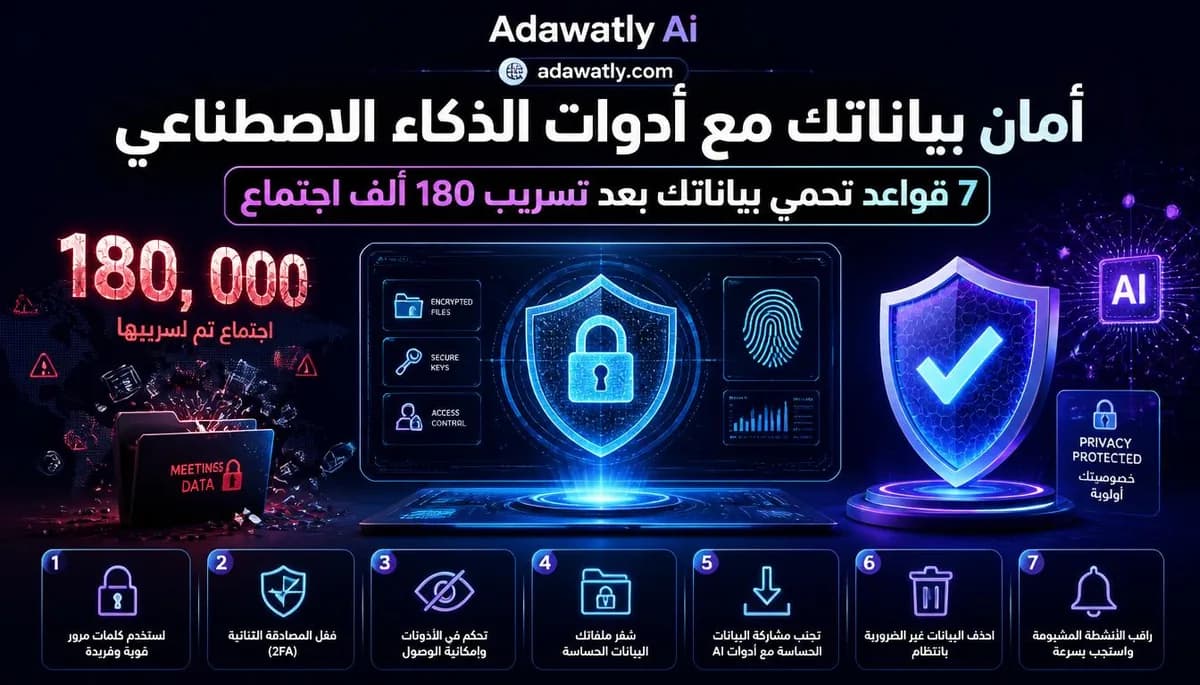
في أغسطس 2026 كشف باحث أمني أن إحدى أشهر أدوات تدوين الاجتماعات تركت أكثر من 180 ألف سجل اجتماع مكشوفًا، يشمل مكالمات جهات حكومية وجامعات وشركات كبرى. الأسوأ أن الثغرة أُبلغت في يناير وبقيت دون إصلاح ستة أشهر.
الحادثة ليست استثناءً بل تذكير: أدوات الذكاء الاصطناعي التي ندعوها لاجتماعاتنا ونرفع إليها مستنداتنا تحمل مخاطر حقيقية. هذا دليل عملي لحماية بياناتك دون التخلي عن الأدوات.
ما الذي يعرفه المخاطر فعلًا؟
حين تستخدم أداة ذكاء اصطناعي، بياناتك تمر بثلاث مراحل، ولكل واحدة خطرها:
- أثناء الإرسال: ما ترفعه يسافر عبر الإنترنت لخوادم الشركة.
- أثناء التخزين: يُحفظ على خوادمها — وهنا وقع تسريب الاجتماعات.
- أثناء التدريب: قد تُستخدم مدخلاتك لتحسين النماذج، فتظهر لاحقًا لمستخدمين آخرين.
سبع قواعد تحمي بياناتك
1. استخدم كلمات مرور قوية وفريدة
لا تعِد استخدام كلمة المرور نفسها عبر أدوات متعددة. اختراق أداة واحدة يفتح الباب لبقية حساباتك. استخدم مدير كلمات مرور لتوليدها وحفظها، فذلك أسهل وأأمن من محاولة تذكّرها.
2. فعّل المصادقة الثنائية (2FA)
هذه أبسط خطوة وأعلاها أثرًا. حتى لو تسرّبت كلمة مرورك، لن يدخل أحد دون الرمز الثاني. فعّلها في كل أداة تحتوي بيانات عمل، خصوصًا أدوات الاجتماعات والبريد.
3. تحكّم في الأذونات وصلاحيات الوصول
كثير من الأدوات تطلب الوصول لبريدك أو تقويمك أو ملفاتك كاملة. اسأل: هل تحتاج الأداة فعلًا كل هذا؟ امنح أقل صلاحية ممكنة، وراجع الأذونات الممنوحة في حساب جوجل ومايكروسوفت كل بضعة أشهر واسحب ما لم يعد مستخدمًا.
4. شفّر ملفاتك الحساسة
قبل رفع أي مستند حساس، فكّر مرتين. وإن كان لا بد، شفّره أو أزل منه البيانات المعرّفة (الأسماء والأرقام). الأفضل من ذلك: عالج الملفات الحساسة محليًا بأدوات مثل LM Studio↗ أو Whisper↗ التي تعمل على جهازك دون رفع أي شيء للإنترنت.
5. تجنّب مشاركة البيانات الحساسة مع الأدوات
القاعدة الذهبية: افترض أن كل ما ترفعه قد يُكشف يومًا. بيانات العملاء، والعقود غير الموقّعة، والأرقام المالية، والهويات، والكود المصدري — لا ترفعها لأي أداة سحابية مهما كانت موثوقة.
وعطّل استخدام بياناتك للتدريب: في ChatGPT↗ مثلًا من الإعدادات ← التحكم بالبيانات ← أوقف «تحسين النموذج للجميع». افعل الشيء نفسه في كل أداة.
6. احذف البيانات غير الضرورية بانتظام
التسريبات تكشف ما هو مخزّن. كل تسجيل اجتماع قديم أو مستند مرفوع لا تحتاجه هو خطر إضافي بلا فائدة. خصّص وقتًا شهريًا لحذف المحادثات والتسجيلات والملفات القديمة من كل أداة تستخدمها.
هذا مهم خصوصًا مع أدوات الاجتماعات مثل Fireflies.ai↗ وOtter.ai↗ التي تسجّل كل كلمة. وبديل أذكى: Granola↗ يعمل دون انضمام روبوت مرئي للاجتماع.
7. راقب الأنشطة المشبوهة واستجب بسرعة
راجع سجل تسجيل الدخول في أدواتك المهمة دوريًا، وفعّل تنبيهات الدخول من أجهزة جديدة. وإن سمعت بتسريب في أداة تستخدمها، غيّر كلمة مرورها فورًا وراجع ما كان مخزّنًا فيها — لا تنتظر إشعارًا رسميًا، فحادثة هذا الأسبوع بقيت ستة أشهر دون إصلاح.
جدول: مستوى الحساسية والأداة المناسبة
| نوع البيانات | الخيار الآمن |
|---|---|
| محتوى تسويقي عام | أي أداة سحابية موثوقة |
| مستندات داخلية | أداة بخطة أعمال + تعطيل التدريب |
| بيانات عملاء | أداة تتيح الاستضافة الذاتية |
| عقود وبيانات مالية | تشغيل محلي فقط (LM Studio / Whisper) |
ماذا لو كنت مسؤولًا عن فريق؟
- ضع سياسة مكتوبة: أي الأدوات مسموحة وأي البيانات ممنوع رفعها.
- وفّر بديلًا معتمدًا: منع الأدوات دون بديل يدفع الموظفين لاستخدامها سرًا.
- راجع الاشتراكات دوريًا: ألغِ وصول الأدوات غير المستخدمة.
- درّب فريقك: أغلب التسريبات سببها استخدام عادي غير واعٍ، لا اختراق متقدم.
هل نتوقف عن استخدام هذه الأدوات؟
لا — الحل ليس الامتناع بل الوعي. الأدوات توفّر وقتًا حقيقيًا، والمطلوب أن تعرف أي بيانات تضعها فيها. طبّق القواعد السبع أعلاه، وستحصل على الفائدة دون المخاطرة.
ما تفعله الأداة ببياناتك فعلًا: ثلاث حالات مختلفة
عبارة «نحن نحمي خصوصيتك» لا تعني شيئًا محدّدًا. والمهم أن تعرف أي حالة من ثلاث ينطبق على الأداة التي تستخدمها:
- التدريب: هل تُستخدم مدخلاتك لتحسين النموذج؟ معظم الخطط المجانية تفعل ذلك افتراضيًا، ومعظمها يتيح تعطيله في الإعدادات — لكنك لن تُسأل، عليك أن تبحث عن الخيار بنفسك.
- الاحتفاظ: كم تبقى محادثاتك مخزّنة بعد حذفها من واجهتك؟ الحذف من الشاشة ليس حذفًا من السيرفر، والمدّة تختلف من ثلاثين يومًا إلى سنوات.
- المعالجون الفرعيون: الأداة التي تستخدمها قد تمرّر بياناتك إلى مزوّد نموذج آخر. فأن تثق بالأداة لا يكفي — ابحث في سياستها عن قائمة من تشاركهم بياناتك.
هذه الثلاثة مكتوبة دائمًا في سياسة الخصوصية، لكنها موزّعة في مواضع متباعدة. والطريقة العملية: ابحث في الصفحة عن كلمات «train» و«retention» و«sub-processor» بدل قراءتها كاملة.
أذونات الربط: أخطر ما يُوافَق عليه بضغطة واحدة
أكبر خطر ليس ما تكتبه في المحادثة بل ما تمنحه عند الربط. حين تربط أداة بحسابك على Google أو Microsoft، تظهر شاشة أذونات يمرّ عليها معظم الناس مرور الكرام — وفيها فرق هائل بين:
- «قراءة بريدك» مقابل «قراءة بريدك وإرسال رسائل باسمك»
- «الوصول إلى ملف اخترته» مقابل «الوصول إلى كل ملفاتك في الدرايف»
- «قراءة تقويمك» مقابل «تعديل تقويمك وحذف مواعيده»
ثلاث قواعد: اقرأ الأذونات لا الشعار؛ وامنح أقلّ ما يُنجز المهمة؛ وراجع قائمة التطبيقات المرتبطة بحسابك مرة كل ثلاثة أشهر واسحب ما لم تستخدمه — فالأداة التي نسيتها تبقى بأذونها الكاملة حتى تسحبها بنفسك.
الصور ولقطات الشاشة: التسريب الذي لا يُنتبه له
النصوص يفكّر فيها الناس، والصور لا. ولقطة شاشة واحدة قد تحمل أكثر مما تحمله صفحة نص: اسم العميل في شريط العنوان، وأسماء الملفات في الشريط الجانبي، وإشعار من محادثة أخرى، وجزء من جدول رواتب ظهر في الخلفية.
والقاعدة قبل رفع أي صورة إلى أداة: انظر إلى حوافّ الصورة لا إلى موضوعها. واقصّ ما لا يخصّ سؤالك، واحجب الأرقام الحسّاسة، واستخدم قارئ النص المدمج في جهازك بدل الرفع السحابي إن كان المستند خاصًا — فهو يعمل محليًا في الأجهزة الحديثة. وراجع دليل ترجمة الصور لتفاصيل الأدوات التي تعمل دون رفع.
وكلاء الذكاء الاصطناعي والمتصفحات: سطح خطر جديد
الأداة التي تجيب على سؤال تختلف عن الأداة التي تنفّذ — والوكلاء ومتصفحات الذكاء الاصطناعي تنفّذ: تفتح صفحات، وتملأ نماذج، وترسل رسائل، وتشتري أحيانًا.
وخطرها الخاص أن التعليمات قد تأتي من الصفحة التي تزورها لا منك: نصّ مخفي في موقع يطلب من الوكيل تصدير بياناتك أو إرسالها إلى جهة أخرى. ولهذا:
- لا تُسجّل الوكيل في حساباتك المصرفية ولا في بريدك الأساسي.
- استخدم حسابًا منفصلًا ذا صلاحيات محدودة لما يتطلّب تسجيل دخول.
- اطلب تأكيدًا قبل كل إجراء له أثر خارجي — إرسال، أو دفع، أو حذف.
- راجع سجلّ ما فعله لا نتيجته النهائية فقط.
قائمة فحص قبل إدخال أي أداة إلى عملك
سبع دقائق توفّر عليك مشكلة قد تكلّف عقدًا:
- هل سياسة الخصوصية تذكر التدريب على المدخلات؟ وهل يمكن تعطيله؟
- ما مدّة الاحتفاظ بعد الحذف؟
- أين تُخزَّن البيانات جغرافيًا؟ (يهمّ إن كان عملك ملتزمًا بتنظيم محلي)
- هل تتيح حسابات فريق بصلاحيات متفاوتة أم حسابًا واحدًا يتشارك الجميع كلمته؟
- ما الأذونات التي ستطلبها عند الربط؟
- هل لها سجلّ حوادث أمنية معلن وكيف تعاملت معها؟
- ماذا يحدث لبياناتك إن أوقفت الاشتراك أو أُغلقت الشركة؟
وإن كانت الأداة لا تجيب على الأسئلة الثلاثة الأولى بوضوح، فهذه وحدها إجابة.
أسئلة شائعة
هل الأدوات المجانية أقل أمانًا؟
ليس بالضرورة، لكن الخطط المجانية غالبًا تستخدم بياناتك للتدريب أكثر، وتوفر ضوابط خصوصية أقل. للبيانات الحساسة، الخطط المدفوعة عادة أوضح في التزاماتها.
كيف أعرف أن أداة ما آمنة؟
ابحث عن: سياسة خصوصية واضحة، وشهادات امتثال، وخيار تعطيل التدريب، وسجل استجابة سريع للثغرات. غياب هذه المؤشرات إشارة تحذير.
ما أكثر خطأ يقع فيه المستخدمون؟
لصق بيانات حساسة في محادثة سريعة دون تفكير — عقد، أو قائمة عملاء، أو كود مصدري. هذه اللحظة العابرة هي أكبر مصدر للتسريبات.
هل حذف المحادثة يحذف بياناتي فعلًا؟
يحذفها من واجهتك، ولا يعني بالضرورة محوها من السيرفرات فورًا. معظم الخدمات تحتفظ بنسخ لمدّة محدّدة في سياستها لأغراض تقنية وقانونية. ابحث عن مدّة الاحتفاظ تحديدًا لا عن كلمة «حذف».
هل الأداة التي تعمل محليًا على جهازي آمنة تمامًا؟
أكثر أمانًا في مسألة الرفع، نعم — فبياناتك لا تخرج من جهازك. لكنها لا تحلّ مسائل أخرى: أمان جهازك نفسه، والنسخ الاحتياطي، ومن يملك صلاحية الوصول إليه. «محلي» تعني أقلّ انكشافًا لا منعدمه.
ما الذي يجب ألّا ألصقه في أي أداة سحابية؟
كلمات المرور ومفاتيح الواجهات البرمجية، وأرقام الهوية والحسابات البنكية، والبيانات الطبية الشخصية، وأي شيء يغطّيه اتفاق سرّية مع عميل. والقاعدة: لو ظهر هذا النص في تسريب علني، هل يسبّب لي مشكلة؟ إن كان الجواب نعم، فلا تلصقه.
اقرأ أيضًا: كيف تختار الأداة المناسبة والنماذج العربية (خيار جيد للاستضافة المحلية).
أفضل الأدوات الجديدة كل أسبوع
رسالة واحدة أسبوعيًا: أبرز الأدوات التي أضفناها، وما يستحق تجربته فعلًا، ونصيحة عملية واحدة. بلا حشو ولا إعلانات.
لا نشارك بريدك مع أحد، وتستطيع إلغاء الاشتراك بنقرة واحدة من أي رسالة.